

快速打包工具 – Python 脚本一键转 exe 加卡密授权方案
工具简介
你有没有遇到过这种情况:辛辛苦苦写好的 Python 脚本,一发给别人就各种用不了——对方没装 Python、少这个库缺那个包,最后只能让对方”照着教程配环境”,教到崩溃?
这个工具就是解决这个问题的——把你的 Python 脚本一键打包成一个独立的 exe 程序,对方双击就能用,不用装 Python、不用装任何库。你可以把它理解成一个”打包盒”:把脚本和它运行时需要的一切都装进盒子里,封好口,发出去就是一个能直接运行的程序。
打包这件事本身不难,难的是”打包得刚刚好”。多收了用不到的库,体积暴涨几百 MB;少收了关键模块,程序一运行就崩;Qt 和 Tk 两套界面框架混在一起还会直接闪退。这些坑,这个工具都替你先想到了。
更省心的是,它还内置了软件授权验证——本地离线激活、网络卡密校验、成品二次加壳、源码混淆,一整套”防盗版、可收费”的能力都集成在同一个界面里,勾一下选项就完成,不需要你另外找工具、改代码。
一句话说清它能干什么:
你的 Python 脚本 → 拖进工具 → 自动扫描依赖 → 点开始打包 → 得到一个能直接分发的 exe
                                       └ 按需勾选:卡密验证 / 本地激活 / 加壳 / 混淆
界面中文、鼠标点点就能用,从”拖入脚本”到”打出成品”最快只要三步。
阅读导航
这篇文章有点长,按你的情况直接跳到对应章节:
只想赶紧打出一个 exe → 看「快速上手」和「基本操作指南」。
想了解这工具到底能干什么 → 看「功能特点」和「界面介绍」。
打包时卡住了、报错了 → 看「常见问题解答」。
想给程序加授权收费 → 看「功能特点」里的授权相关条目,再到「基本操作指南」操作三、操作四。
适用人群
写了 Python 脚本、想打包成 exe 分发给别人的脚本作者。
需要给客户交付工具、又不想让客户配环境的接单开发者。
做好的软件想加点授权、防止被随意复制传播的独立开发者。
刚接触打包、被缺库和体积问题折腾过的编程学习者。
解决的痛点
打包前:手动写配置、反复试错,打出来的程序要么缺库闪退,要么体积好几百 MB。
打包后:拖入脚本、点一下开始打包,依赖自动扫描、坑自动规避,成品能直接跑。
以前你可能是这样打包的,又累又容易翻车:
痛点1:程序一运行就报”缺少模块”,全靠自己一行行猜哪里漏了库,改一版崩一版。
用这个工具后:自动整树扫描源码里所有 import,把主程序”间接用到但没写明”的隐藏模块也一并算进去,还会红字预警”检测到但当前环境缺失”的包,缺库问题在打包前就暴露。
痛点2:程序只用了某个大库的一点点功能,打包却把整个库连同它的所有依赖全收进去,成品动辄几百 MB。
用这个工具后:内置体积优化,自动剔除用不到的大库和冗余子模块,同时有一条铁律——只要检测到目标程序确实在用它,就绝不排除,既瘦身又不误伤。实测普遍能减小三到五成体积。
痛点3:程序是界面程序,运行时却弹出一个黑色命令行窗口,既不美观还容易让用户点错。
用这个工具后:拖入界面程序时自动识别并勾好”窗口程序”选项,成品运行不显示黑窗口;两套界面框架混用导致的闪退也会被自动规避开。
快速上手
写给急性子的你:只看这里就够了,三步走完。
第一步:打开工具,在「打包设置」页把你要打包的那个入口脚本文件拖进去(或点右侧”浏览”选择),再把输出目录也拖进去。工具会自动带出程序名称和打包模式。
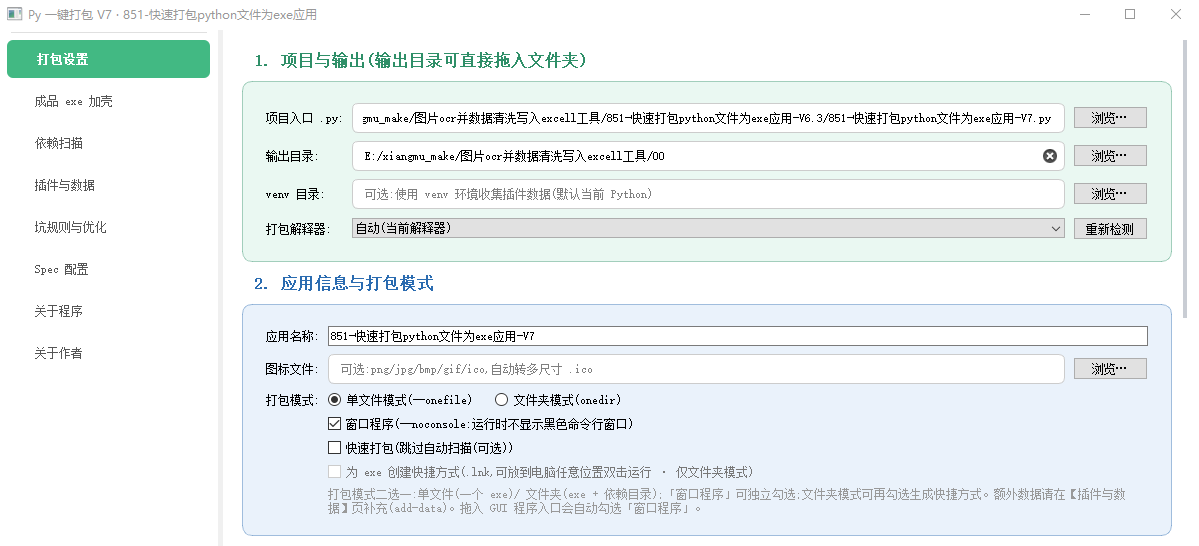
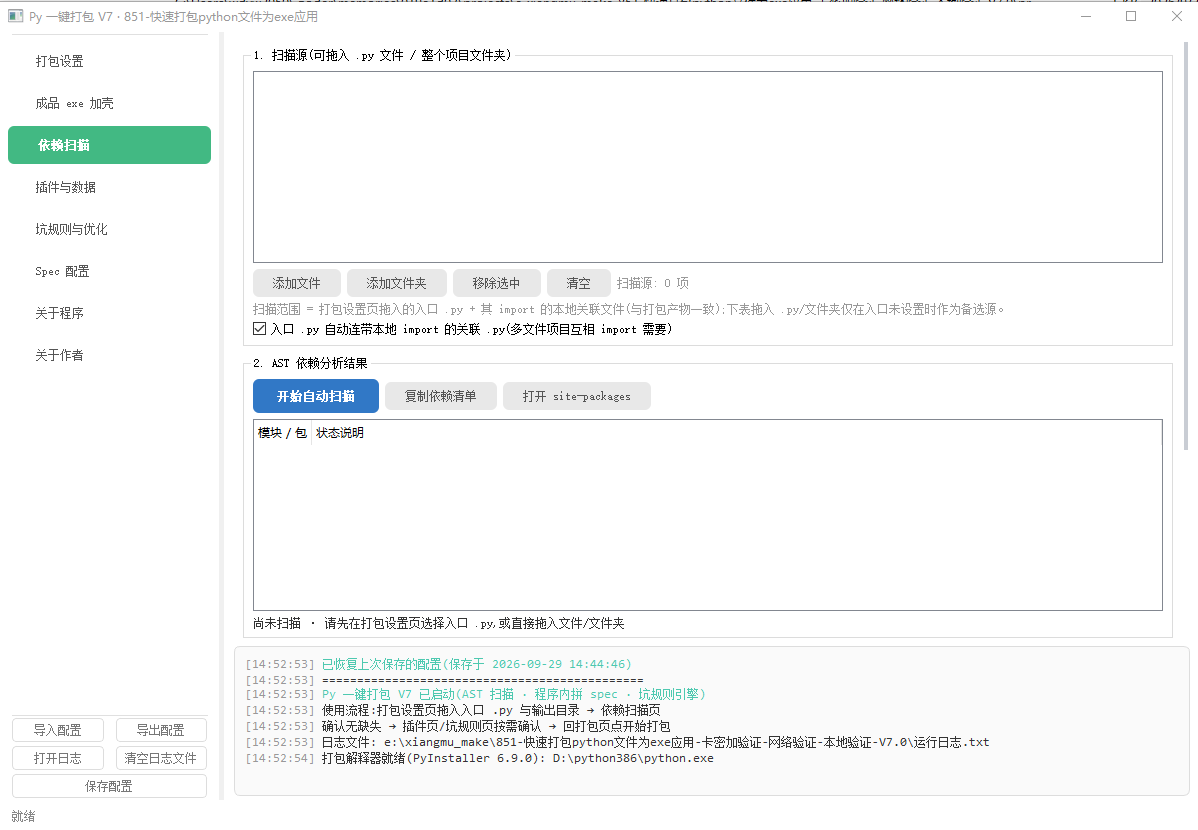
第二步:切到「依赖扫描」页,点一下开始自动扫描,等它跑完,确认结果里没有红色的”缺失”项。有红字,按提示补上对应的库再扫一次。(这一步其实可以不需理会,只需要在打包设置里进行相关设置即可),如下图所示:
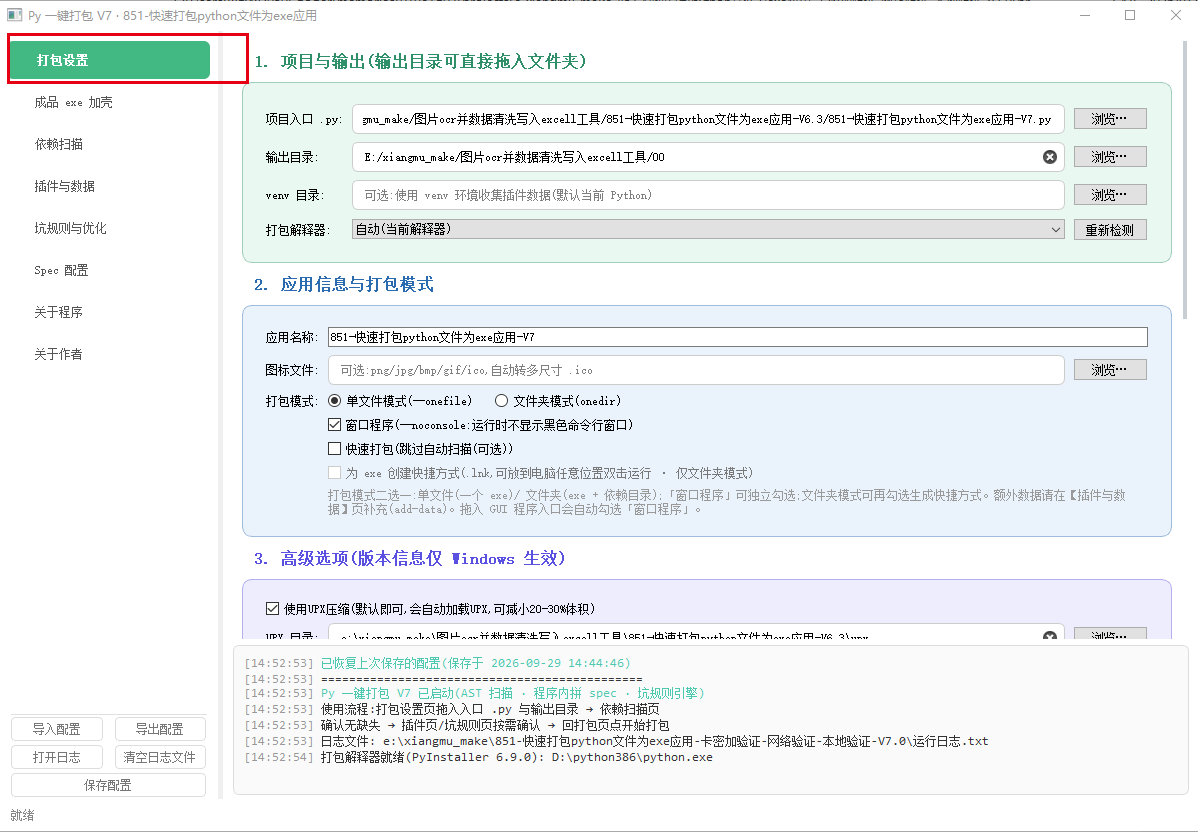
第三步:切回「打包设置」页,点开始打包。下面日志区会实时滚动打包进度,看到”打包成功”就完成了。
搞定。去你设置的输出目录,双击那个 exe 试试——不出意外,它已经能在没装 Python 的电脑上运行了。
想省事? 第二、三步其实可以合并:直接点开始打包也行,工具会在打包前兜底扫描一次。想先看每个页面长什么样、都有哪些设置,往下翻「界面介绍」。
功能特点
一键打包成独立 exe:把脚本和它运行需要的一切都装进一个盒子里。对方双击就能用,不用装 Python,也不用装任何库。
精确依赖扫描:像”顺着网线找你”一样,从入口脚本开始,把它直接和间接用到的模块全部翻一遍,自动列出第三方包、本地模块,还会提前预警缺库风险。
智能体积优化:自动排除用不到的”体积大户”和框架冗余部分。关键是有保护机制——目标程序真在用的模块,一个都不会被排除,瘦身和安全两不误。
内置授权验证:想收费?勾一下”启用授权激活”,工具自动识别你的程序界面类型并”注入”一道验证关卡。用户必须输入正确的激活码才能进入程序,全程本地完成,不联网。
网络卡密验证:需要在线校验、能远程封停的话,可以启用网络验证:卡密联网校验、支持设备绑定、还能从后台给所有用户推送公告。
成品二次加壳:已经打好的 exe,也能再包一层”验证壳”。加壳后磁盘上不再有能直接运行的明文程序,只有通过了验证,真正的程序才会被释放出来运行。
源码混淆保护:内置轻量字符串加密,给打包用的源码副本做一层”打码”,不走明文,且不改动你的原始文件。
系统要求
Windows 7 及以上 64 位操作系统,推荐 Windows 10 / 11。
因为要调用打包内核把脚本转成 exe,请确保电脑上装有可用的 Python 解释器(建议 3.8 及以上)。放心,打开工具时它会自动检测打包环境是否就绪,并在日志区告诉我们结果——如果缺少打包内核,日志里会直接给出安装提示。
界面介绍
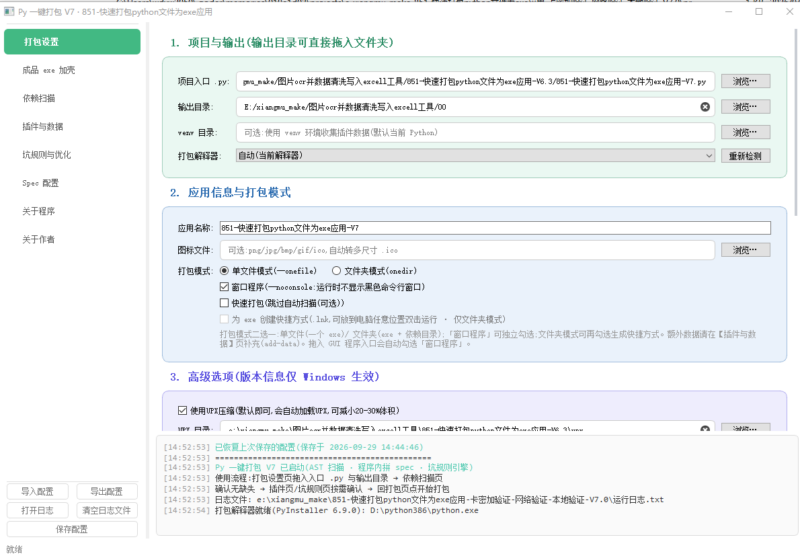
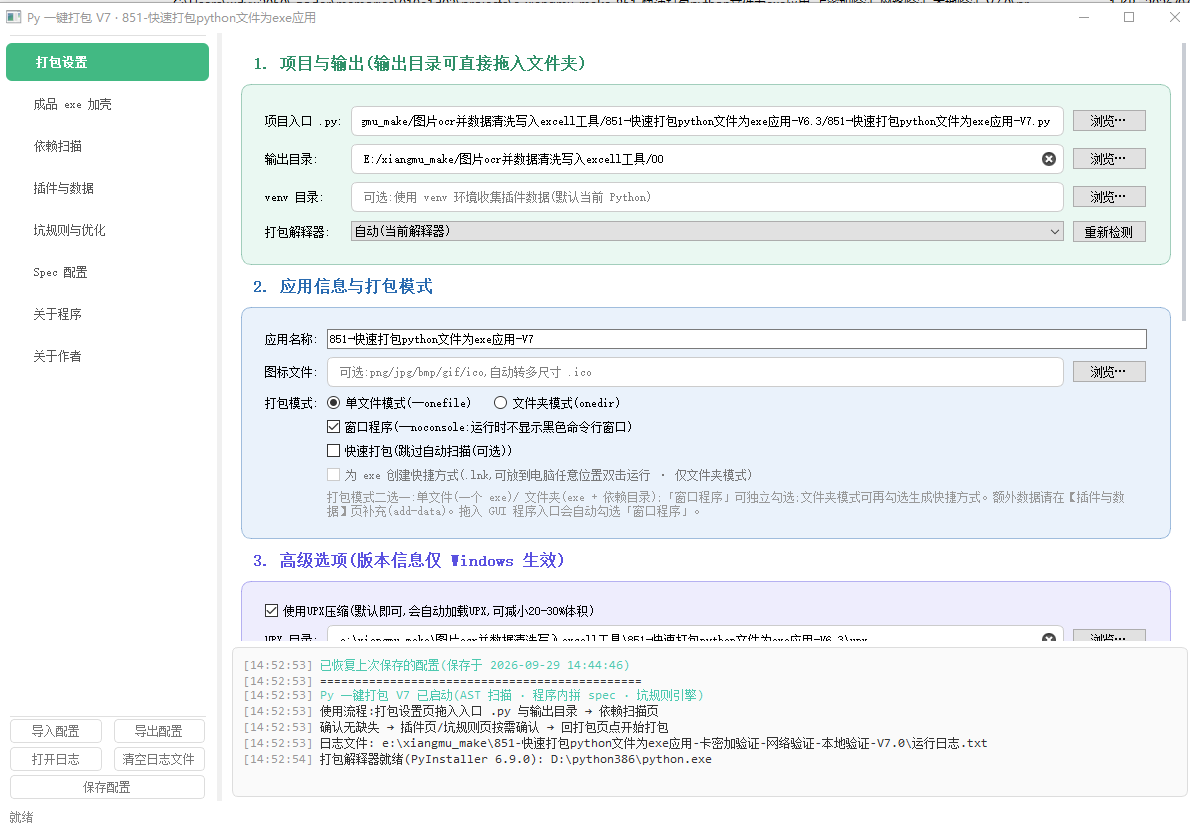
打开工具后,整个窗口分四块:
左侧是导航菜单(竖排的功能页面按钮)
右侧是当前页面内容,底部是彩色日志面板(实时滚动打包信息)
最底下一行是状态栏(显示当前状态和进度条)。
左侧菜单从上到下依次是六个功能页面,最下方还有一排小按钮:导入配置、导出配置、打开日志、清空日志文件、保存配置,分别用来备份/还原你的所有设置、快速打开日志文件、清空日志、手动保存配置(改动关键设置时也会自动保存兜底)。
打包设置页
这是最核心的一页,打包的总入口就在这里。整页从上到下分成六个区块。
1. 项目与输出:指定”要打包哪个脚本”和”产物放哪里”。入口脚本、输出目录都支持直接拖入;还能指定虚拟环境和打包用的 Python 解释器。
2. 应用信息与打包模式:设置程序名称、图标;选择打包成”单文件”还是”文件夹”;勾选”窗口程序”隐藏黑窗;还有”快速打包”和”为 exe 创建快捷方式”等便捷选项。
3. 高级选项:UPX 压缩(默认开启,能再瘦一圈)、UAC 管理员权限、添加程序信息(公司/作者/版本/版权等)、打包后自动归档。
4. exe 授权加密:勾选后,工具自动识别程序界面类型并注入授权验证。可以选密钥来源(按程序名复用、每次随机、固定密钥),还能把”程序名→密钥”写进发码台账。
5. 网络验证:卡密在线授权。填入程序标识、服务端地址、签名密钥即可启用联网校验、设备绑定与在线公告。
6. 通用轻量混淆:给打包用的源码副本做字符串常量加密,免安装、不改原始文件。
页面底部是三个操作按钮:开始打包、仅生成 Spec(不打包)、打开输出目录。
成品 exe 加壳页
给”已经打好”的成品程序再套一层验证壳。把成品 exe(或文件夹)拖进来,选好验证方式(网络验证或本地验证),点按钮就能生成一个带验证的壳程序。
成品程序:拖入要加壳的 exe 或它的文件夹。
应用名称与输出目录:留空就用成品原名、输出到打包设置页指定的目录。
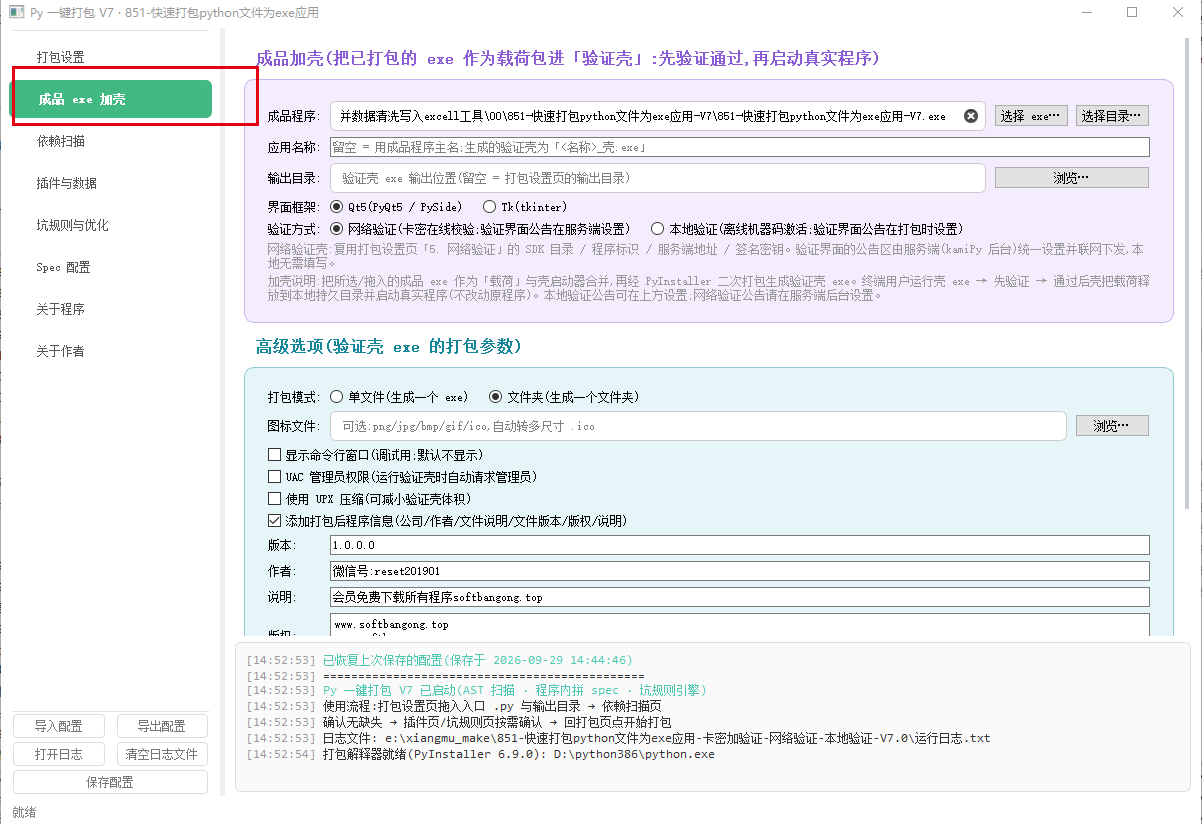
验证方式:二选一。网络验证是联网校验卡密(公告在服务端设置);本地验证是离线机器码激活(公告在打包时写入)。
高级选项:验证壳自身的打包模式、图标、是否显示命令行窗口、UAC 权限、UPX 压缩等。
依赖扫描页
打包前的”体检页”。把脚本或整个项目文件夹拖进来,一键扫描出所有依赖,提前发现缺库。
1. 扫描源:拖入或添加要扫描的脚本/文件夹,可勾选”入口脚本自动连带本地 import”。
2. 依赖分析结果:点”开始自动扫描”后,结果按”已安装的第三方包””缺失(红字)””本地模块”分组显示,还能一键复制依赖清单。
3. 隐藏导入建议:针对动态加载的库,给出隐藏导入的补充建议,进一步降低运行时缺库的概率。
插件与数据页
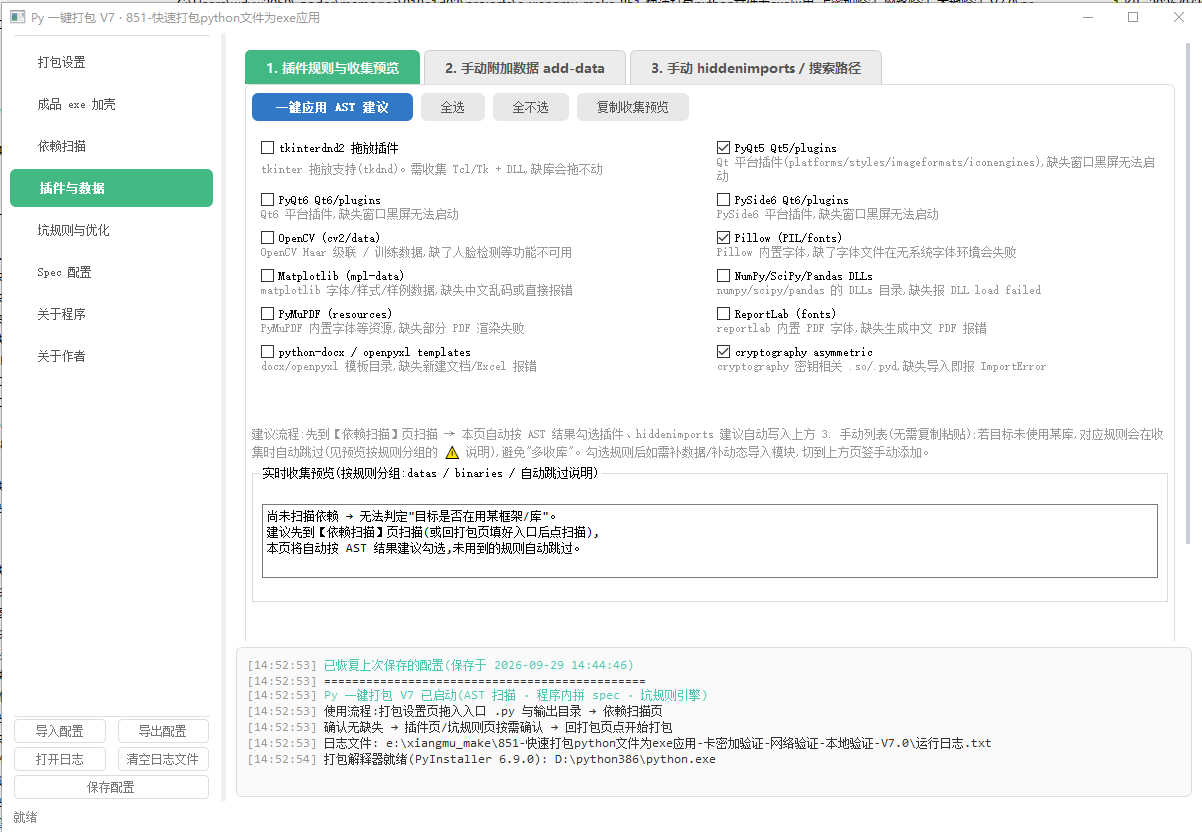
有些库(图像、绘图、界面框架等)除了代码,还带有运行时才会读取的”数据文件”,比如字体、插件、模型资源。这一页专门收集这些资料,分三个页签。
1. 插件规则与收集预览:一整套预设规则,勾选后自动收集对应库的数据文件,右侧实时预览会收进去哪些。
2. 手动附加数据:表格形式手动添加”哪个文件/文件夹要放到程序里的哪个位置”,支持按关键字深度搜索。
3. 手动 hiddenimports / 搜索路径:应对更特殊的动态加载场景,手动补隐藏模块和额外的搜索路径。
坑规则与优化页
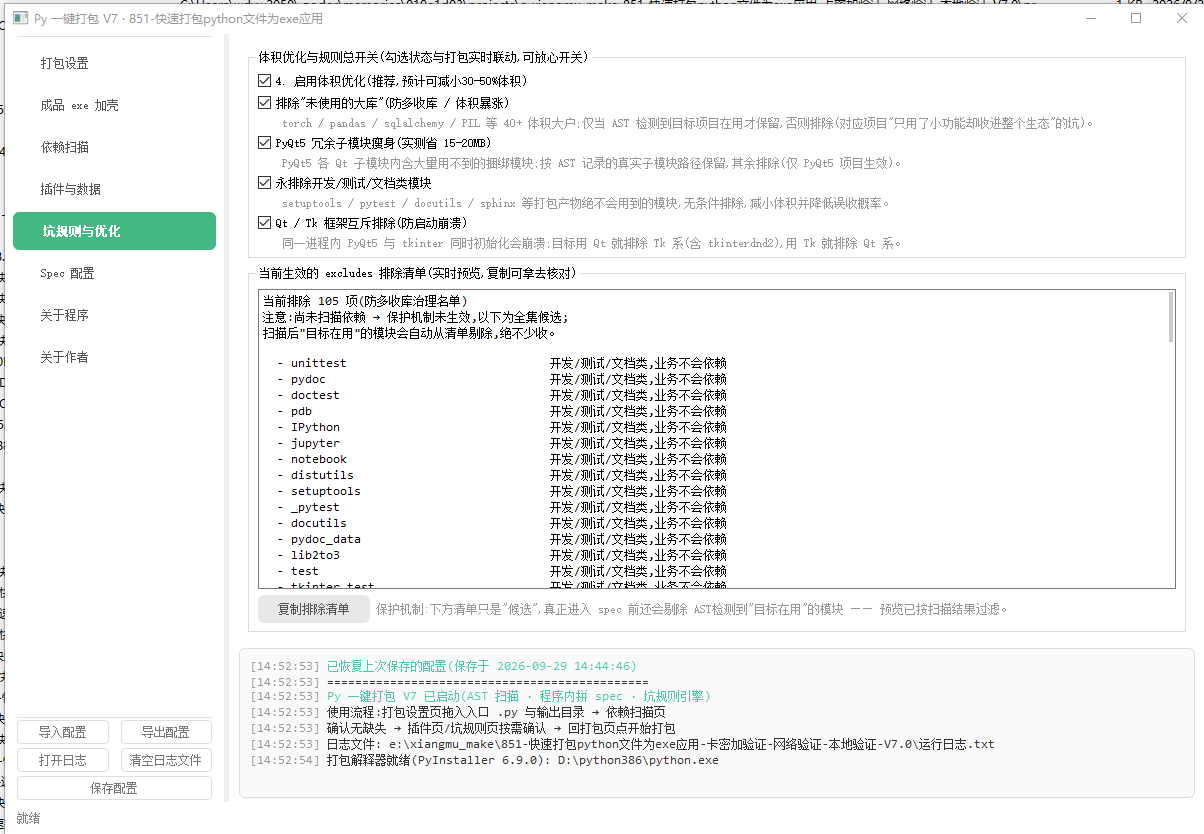
体积优化的”总控台”,和打包实时联动,可以放心大胆地开关。
体积优化总开关:勾选后整体生效,预计能减小三到五成体积。
四条子规则:排除未使用的大库、界面框架冗余子模块瘦身、永远排除开发测试文档类模块、两套界面框架互斥排除。每一条都有文字说明是干什么的。
当前生效的排除清单:右侧实时显示真正会被排除的模块名单,扫码后可一键复制。注意这份清单已经过”保护机制”过滤——目标程序真在用的模块会自动从名单里剔除。
Spec 配置页
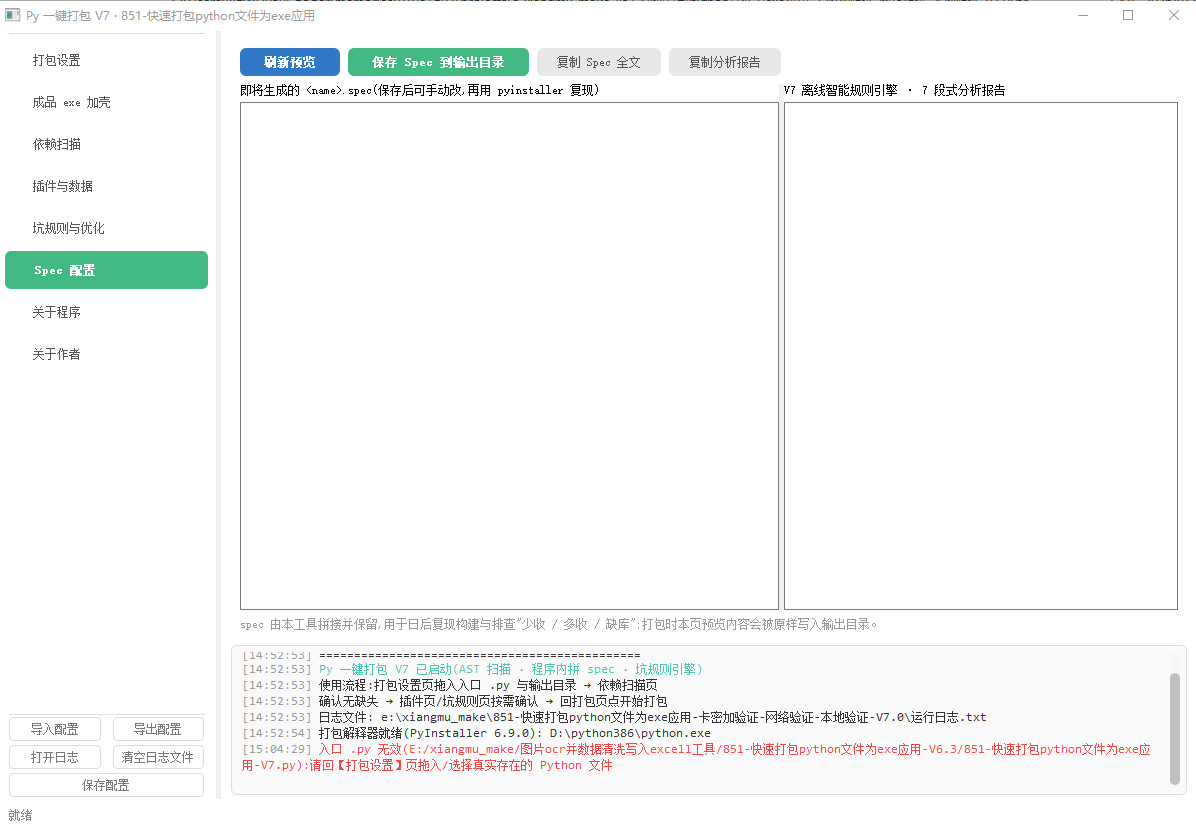
给进阶用户看的”施工图纸预览页”。左边是即将用于打包的配置文件全文,右边是七段式的中文分析报告(依赖、隐藏导入、收集动作、排除项、风险提醒、自查清单等)。
刷新预览 / 保存到输出目录 / 复制全文 / 复制报告:预览内容与最终打包结果 100% 一致,不用担心”界面选的”和”实际打的”不一样。打包成功后临时文件会自动清理,需要留档就点保存。
基本操作指南
操作1:把脚本打包成一个 exe
第一步:打开「打包设置」页,把入口脚本文件拖入”项目入口”,把输出目录拖入”输出目录”。
第二步:切到「依赖扫描」页,点”开始自动扫描”,确认没有红色缺失项。
第三步:切回「打包设置」页,点”开始打包”,等待日志出现”打包成功”。
预期结果:在输出目录里出现一个 exe,把它复制到别的电脑上双击也能正常运行。
操作2:打包成文件夹模式并创建快捷方式
第一步:在「打包设置」页的”打包模式”里选”文件夹模式”。
第二步:勾选”窗口程序”(界面程序推荐),按需勾选”为 exe 创建快捷方式”。
第三步:点”开始打包”。
预期结果:输出目录里出现一个文件夹,里面有主程序 exe 和依赖目录,旁边还有一个同名快捷方式,可以拖到桌面使用(需保留原文件夹一起分发)。
操作3:给程序加上卡密网络验证
第一步:在「打包设置」页展开”5. 网络验证”,勾选启用,填入程序标识、服务端地址、签名密钥。
第二步:按需勾选”程序绑定”,填好验证界面的公告内容。
第三步:点”开始打包”。工具会把验证组件一并打进去。
预期结果:用户运行程序时先看到卡密激活窗口,联网校验通过后才能进入主界面;后台可远程封停或推送公告。
操作4:给已有的成品 exe 加一层壳
第一步:切到「成品 exe 加壳」页,把已经打好的成品 exe(或它的文件夹)拖入”成品程序”。
第二步:选择验证方式(网络验证 / 本地验证),本地验证可顺手填好验证界面的公告。
第三步:点按钮开始加壳,等它完成。
预期结果:输出目录里生成一个”xxx_壳.exe”,用户运行它先验证、验证通过才进入真实程序。
操作5:处理扫描出的”红字缺失”
第一步:在「依赖扫描」页查看结果,找出标红的缺失模块。
第二步:复制清单里的安装命令,装好对应的库。
第三步:回到扫描页重新扫描,直到不再有红字。
预期结果:缺失项全部补齐,打包后程序能正常导入这些模块。
实际使用场景示例
场景1:给客户定制的小工具加授权收费
场景描述:你给客户做了个数据处理工具,希望按设备收费、防止转发扩散。
第一步:把工具打包成 exe(操作1),或直接对成品加壳(操作4)。
第二步:启用授权验证,选”按程序名复用密钥”,把密钥写进发码台账。
第三步:客户把程序里的机器码发给你,你用配套发码工具生成专属激活码发回去。
预期结果:一台设备一个激活码,程序复制到别的电脑打不开,实现按设备收费。
场景2:把内部脚本打包分发给同事
场景描述:你写了个自动化脚本,想让不懂技术的同事直接双击使用。
第一步:拖入脚本和输出目录,勾上”窗口程序”。
第二步:在「插件与数据」页按建议勾选收集规则(脚本用到图像/绘图类库时尤其重要)。
第三步:点”开始打包”。
预期结果:同事拿到一个 exe,双击即用,不用装 Python、不用配环境。
场景3:给已发布的程序补一层加密保护
场景描述:程序已经发出去了,想再加强一层保护,防止被直接复制运行。
第一步:在「成品 exe 加壳」页拖入现有成品。
第二步:选择验证方式,勾上”源码混淆”或”UPX 压缩”等可选项。
第三步:生成验证壳程序,用它替换原来分发的文件。
预期结果:磁盘上不再有可直接运行的明文程序,必须先过验证壳才会释放运行。
文件说明
下载后你看到的每个文件是干什么的:
程序主文件:双击打开的主程序,所有打包、加壳、验证操作都在这里完成。
授权加密组件目录:本地激活相关组件,打包时按需自动调用,配合发码工具使用,切勿外发或随程序分发。
网络验证组件目录:卡密在线验证相关的客户端与服务端后台组件。
压缩工具目录:UPX 压缩内核,用于给产物瘦身,工具会自动定位。
发码工具:给本地授权生成激活码的配套工具。开发者专用,绝对不要发给用户、不要打包进 exe。
发码工具密钥台账:记录”程序名 → 密钥”的表格,保证同一程序重复打包时复用同一密钥,已发出的激活码不会失效。含密钥,严禁外发。
运行日志:程序运行时产生的日志文件,排查问题就看它,超过大小会自动滚动。
配置文件:保存你在界面上做的所有设置,下次打开自动还原。
配置备份目录:自动保存的历史配置备份。
README 文档:你正在看的本文件。
注意事项
警告:发码工具与密钥台账中含有授权密钥,仅供开发者本人使用,严禁外发、严禁随程序一起分发给用户,否则授权会失效。
打包前请先关闭正在运行的旧版程序,否则新产物可能因为文件被占用而写入失败。
授权组件、网络验证组件必须保持完整,缺失关键文件时工具会直接中止打包并提示,请按提示补齐。
网络验证需要联网才能校验卡密;本地验证和体积优化等都是离线的,不会偷偷上传任何数据。
加壳后的程序首次启动会做一次解密释放,启动会略慢一点,属于正常现象。
首次使用建议先在「Spec 配置」页预览一下配置和分析报告,确认无误再打包。
常见问题解答
问题1:打包出来的 exe 双击没反应 / 闪一下就没了怎么办
答案:先看”运行日志”文件,里面通常有明确的错误信息。最常见的原因是:程序本身异常退出、或者程序用到的某个库有个别模块被漏收。可以到「依赖扫描」页重新扫描,确认没有红色缺失项;再检查「打包设置」页是否勾了”窗口程序”(界面程序必须勾)。
问题2:运行时提示”缺少模块”(No module named …)怎么办
答案:说明有个库没被收进去。到「依赖扫描」页扫描确认缺失项并补装;如果是那种”运行时才动态加载”的库,可以到「插件与数据」页的”手动 hiddenimports”里把它补上,或者在”插件规则”里勾选对应规则。
问题3:打出来的程序体积特别大怎么办
答案:到「坑规则与优化」页,确认”体积优化总开关”已勾选,四条子规则保持默认全开即可。工具会自动排除用不到的大库和框架冗余部分,同时保证目标程序在用的模块一个都不排除。如果体积仍然偏大,通常是因为确实用到了某些体积较大的库,这属于正常情况。
问题4:单文件模式和文件夹模式怎么选
答案:单文件模式产物只有一个 exe,便于分发,但首次启动要解压、稍慢,偶尔会被安全软件误拦。文件夹模式产物是一个文件夹,启动快、便于排查,但需要整个文件夹一起拷贝,好处是可以勾选自动生成快捷方式。日常分发选单文件,追求启动速度和稳定性选文件夹。
问题5:卡密网络验证需要我自己搭服务器吗
答案:需要有一个可联网的服务端来校验卡密。网络验证组件里包含了客户端和后台管理部分,按文档部署好后台、拿到程序标识和签名密钥,填进工具对应位置即可。如果不想联网、只要本地激活,直接用”本地验证”就不需要任何服务器。
问题6:打包会不会改动我的原始脚本
答案:不会。授权注入、源码混淆这些都是在临时副本上完成的,你的原始文件始终保持原样,工具运行时也只是读取、从不改写。
问题7:我的设置和日志存放在哪里
答案:设置保存在工具目录下的配置文件里,日志保存在同目录的”运行日志”文件中(超过一定大小会自动滚动,避免无限变大)。工具还提供了”导入配置””导出配置”帮你备份和还原设置。
问题8:打包日志里出现了报错信息(traceback),是不是失败了
答案:不一定。有两种情况属于”可恢复告警”:UPX 压缩个别文件失败会被自动跳过、写入程序校验和时文件一度被占用但会自动重试——它们都会打印类似报错的文字,但最终是正常完成的。判断打包是否成功的标准是日志是否出现”打包成功”,而不是有没有出现报错字样。当然,如果是明确的缺库、语法错误,那就是真失败了,按日志提示处理即可。
版本信息
当前版本:V7。
V7:依赖扫描升级为整树精确分析,能自动补全动态加载的隐藏模块;配置文件改为程序内拼接并新增可视化预览页,所见即所得;引入离线智能规则引擎,系统治理”少收库 / 多收库 / 缺库 / 黑窗”四类老问题;新增成品二次加壳(载荷加密 + 验证壳),磁盘上不再留可直接运行的明文程序。
V6.3:集成体积优化、UPX 压缩、UAC 权限与程序信息填写;确立了贯穿至今的核心原则——绝不无脑排除、目标在用就绝不排除、任何子进程一律不弹黑窗。
V6:引入依赖扫描与插件数据收集,把”缺库”和”缺数据文件”两类问题提前到打包前暴露。
V5:集成卡密授权与网络验证能力,支持本地离线激活与联网卡密校验。
V1:初版发布,实现图形界面上的一键打包。
下载信息
该程序为授权类程序,请联系客服授权,该程序目前不在会员免费使用范畴内!